Neste post
Em resumo: em 21 de fevereiro de 2025, hackers que o FBI atribui à Coreia do Norte levaram cerca de 401.000 ether, aproximadamente US$ 1,5 bilhão, da corretora Bybit em uma única transação. A lavagem veio em três passos. Dividir: em duas horas o ether estava espalhado em 50 carteiras, e depois seguiu por cada vez mais endereços, do jeito da cadeia de descascamento (peel chain) que o Lazarus já usou para lavar dinheiro antes. Mudar de forma: por serviços de troca, a maioria usando a THORChain, o ether virou bitcoin, e em nove dias as 50 carteiras estavam vazias. Rumo ao escuro: mixers, e depois endereços que já guardavam o produto de hacks norte-coreanos anteriores. No quinto dia, o FBI apontou a Coreia do Norte e pediu a corretoras e pontes que bloqueassem os endereços.
O roubo: uma única transação
O FBI: "North Korea was responsible for the theft of approximately $1.5 billion USD in virtual assets from cryptocurrency exchange, Bybit, on or about February 21, 2025." (a Coreia do Norte foi responsável pelo roubo de cerca de US$ 1,5 bilhão em ativos virtuais da corretora de criptomoedas Bybit, em ou por volta de 21 de fevereiro de 2025). A Chainalysis fala em "approximately 401,000 ETH" (aproximadamente 401.000 ETH).
A porta de entrada foi o Safe{Wallet}, o serviço de múltiplas assinaturas que a Bybit usava. A Sygnia descobriu que "a macOS workstation belonging to a Safe{Wallet} developer… was compromised on February 4, 2025" (uma estação de trabalho macOS de um desenvolvedor do Safe{Wallet}… foi comprometida em 4 de fevereiro de 2025), e que o código plantado na interface web do Safe tinha "an activation condition, set to execute the transaction manipulation only on a specific Bybit's cold wallet" (uma condição de ativação, configurada para executar a manipulação da transação apenas em uma carteira fria específica da Bybit). Assim, "the Safe{Wallet} user interface displayed legitimate transaction data while malicious transactions were signed and executed." (a interface do Safe{Wallet} exibia dados de transação legítimos enquanto transações maliciosas eram assinadas e executadas).
Passo 1: dividir e depois descascar
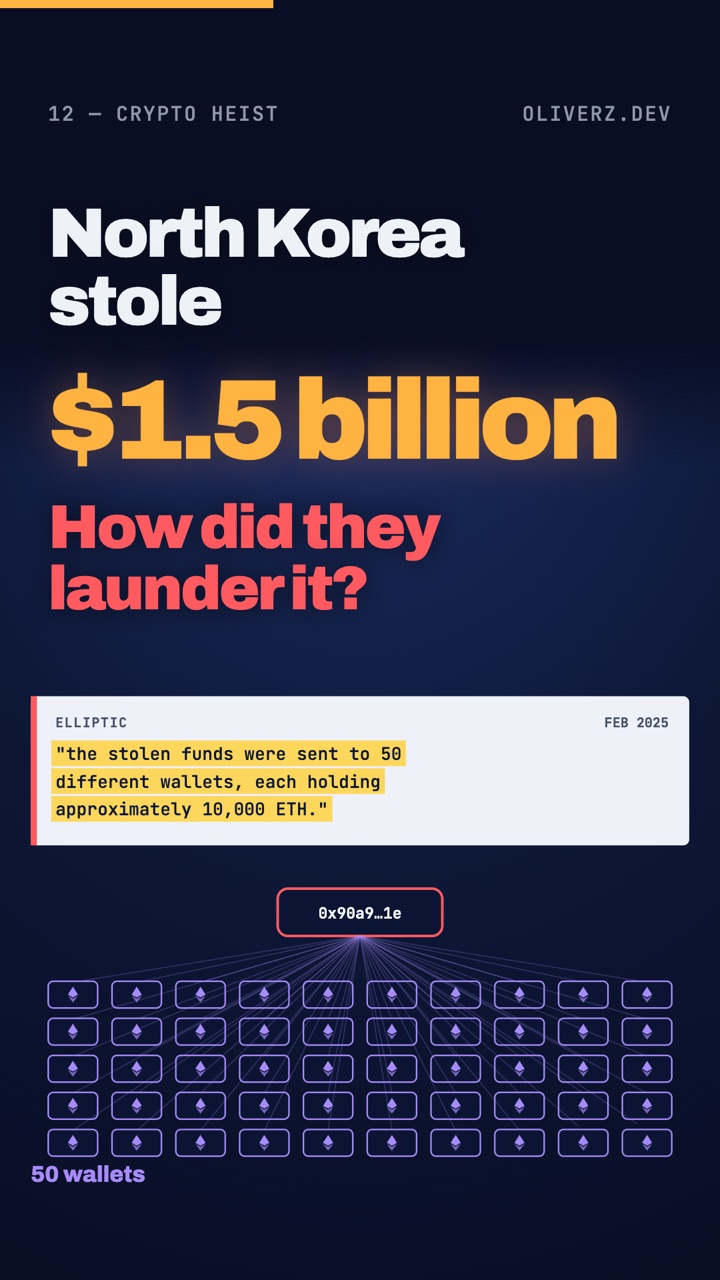
A Elliptic: "Within two hours of the theft, the stolen funds were sent to 50 different wallets, each holding approximately 10,000 ETH." (em até duas horas após o roubo, os fundos roubados foram enviados para 50 carteiras diferentes, cada uma com aproximadamente 10.000 ETH).
Depois, o rastro fica mais longo. Uma cadeia de descascamento, nas palavras de um resumo de 2020 de uma ação do Departamento de Justiça dos EUA: "a single address begins with a relatively large amount of cryptocurrency. A smaller amount is then "peeled" off this larger amount… and the remainder is transferred to a one-time change address. This process is repeated – potentially hundreds or thousands of times" (um único endereço começa com uma quantia relativamente grande de criptomoeda. Uma quantia menor é então 'descascada' dessa quantia maior… e o restante é transferido para um endereço de troco de uso único. Esse processo se repete, possivelmente centenas ou milhares de vezes). É um método antigo do Lazarus. A Chainalysis, sobre aquele caso de 2020: "Lazarus collaborated with Tian and Li to launder the stolen cryptocurrency, conducting hundreds of transactions and forming peel chains that further obfuscated the path of funds." (o Lazarus colaborou com Tian e Li para lavar a criptomoeda roubada, fazendo centenas de transações e formando cadeias de descascamento que ocultaram ainda mais o caminho dos fundos).
Não vimos nenhuma fonte que rastreie uma cadeia de descascamento especificamente nos fundos da Bybit, então a cadeia do vídeo é ilustrativa. O que o FBI disse: os ativos roubados foram "dispersed across thousands of addresses on multiple blockchains." (dispersos por milhares de endereços em várias blockchains).
Dia 5: o FBI
Em 26 de fevereiro, o FBI apontou a Coreia do Norte ("FBI refers to this specific North Korean malicious cyber activity as "TraderTraitor"" (o FBI chama essa atividade cibernética maliciosa norte-coreana específica de 'TraderTraitor')) e listou os endereços: "The following Ethereum addresses are holding or have held assets from the theft, and are operated by or closely connected to North Korean TraderTraitor actors" (os seguintes endereços de Ethereum guardam ou guardaram ativos do roubo, e são operados por agentes norte-coreanos do TraderTraitor ou estreitamente ligados a eles). Nós contamos 51; o alerta não dá número.
O pedido: "FBI encourages private sector entities including RPC node operators, exchanges, bridges, blockchain analytics firms, DeFi services, and other virtual asset service providers to block transactions with or derived from addresses TraderTraitor actors are using to launder the stolen assets." (o FBI incentiva entidades do setor privado, incluindo operadores de nós RPC, corretoras, pontes, empresas de análise de blockchain, serviços DeFi e outros provedores de serviços de ativos virtuais, a bloquear transações com os endereços que os agentes do TraderTraitor usam para lavar os ativos roubados, ou derivadas deles).
Passo 2: mudar de forma
A TRM Labs, em 3 de março: "All of the stolen ETH has now been moved to new addresses, with the vast majority bridged to Bitcoin, mostly via services using THORchain." (todo o ETH roubado já foi movido para novos endereços, e a grande maioria passou para Bitcoin, principalmente por serviços que usam a THORchain). A Elliptic acrescenta o relógio: as 50 carteiras "were then emptied one by one over the next nine days. The last of the original 50 wallets holding the stolen funds was emptied on 3rd March." (foram então esvaziadas uma a uma nos nove dias seguintes. A última das 50 carteiras originais com os fundos roubados foi esvaziada em 3 de março).
Passo 3: rumo ao escuro
A TRM: "We have now entered that second phase and have seen an initial tranche of Bybit's BTC being deposited to mixers including Wasabi and CryptoMixer." (já entramos nessa segunda fase e vimos uma primeira parcela do BTC da Bybit sendo depositada em mixers como Wasabi e CryptoMixer). A Elliptic: "this bitcoin has now begun to be passed through mixers, to further obfuscate the transaction trail." (esse bitcoin já começou a passar por mixers, para ocultar ainda mais o rastro das transações).
E o dinheiro se juntou a dinheiro mais antigo. A Chainalysis: "Funds from the Bybit exploit have also consolidated in addresses holding funds from other known DPRK-linked attacks, providing further evidence that the nation state actors are behind this latest incident." (os fundos do ataque à Bybit também se concentraram em endereços que guardam fundos de outros ataques conhecidos ligados à Coreia do Norte, o que é mais uma evidência de que os agentes estatais estão por trás deste último incidente).
Depois, dinheiro vivo, e o que ele paga
O último passo é transformar cripto em dinheiro que se pode gastar. Entre os padrões que o Painel de Especialistas da ONU lista: "Heavy reliance on third party launderers and over-the-counter brokers" (forte dependência de lavadores terceirizados e de corretores de balcão (OTC)). E o Tesouro dos EUA sancionou "a PRC-based OTC virtual currency trader who facilitated the conversion of virtual currency stolen by DPRK actors working with the Lazarus Group to fiat currency." (um operador OTC de moeda virtual baseado na China que facilitou a conversão em moeda fiduciária de moeda virtual roubada por agentes norte-coreanos que trabalham com o Grupo Lazarus).
Para quê? O mesmo relatório da ONU: "A second Member State reported that 40 per cent of the weapons of mass destruction programmes … are funded by illicit cybermeans." (um segundo Estado-membro relatou que 40% dos programas de armas de destruição em massa … são financiados por meios cibernéticos ilícitos). É o número que um país deu ao Painel, não uma conclusão do próprio Painel.
Como costuma começar
Não com código, mas com uma mensagem. A CISA: "The messages often mimic a recruitment effort and offer high-paying jobs to entice the recipients to download malware-laced cryptocurrency applications" (as mensagens costumam imitar um processo de recrutamento e oferecer vagas bem pagas para atrair os destinatários a baixar aplicativos de criptomoeda com malware). Entre os sinais de alerta do FBI: "Requests to conduct a 'pre-employment test' or debugging exercise that involves executing … scripts, or GitHub repositories." (pedidos para fazer um 'teste pré-contratação' ou um exercício de depuração que envolva executar … scripts ou repositórios do GitHub).
- Não rode código que um desconhecido te mandou, por melhor que seja a oferta de emprego.
- Antes de assinar, leia a transação no próprio dispositivo, não na página web que pediu a assinatura.
Fontes
- FBI IC3, North Korea Responsible for $1.5 Billion Bybit Hack, 26 de fevereiro de 2025
- Elliptic, The largest theft in history: following the money trail from the Bybit hack, fevereiro–março de 2025
- TRM Labs, Bybit hack update: North Korea moves to next stage of laundering, 3 de março de 2025
- Chainalysis, Collaboration in the wake of record-breaking Bybit theft, 24 de fevereiro de 2025
- Chainalysis, New OFAC sanctions and DOJ complaint for North Korea-linked cryptocurrency laundering scheme, 5 de março de 2020
- Money Laundering Watch, Two Chinese nationals charged with laundering over $100 million in cryptocurrency for North Korea, 11 de março de 2020
- Sygnia, Sygnia's investigation into the Bybit hack
- UN Panel of Experts, S/2024/215, 7 de março de 2024
- US Treasury, jy1435, 24 de abril de 2023
- CISA, AA22-108A: TraderTraitor; FBI, PSA 240903, 3 de setembro de 2024
O vídeo é animado com código, e o roteiro foi escrito com ajuda de IA; cada citação acima foi conferida com a fonte, e a contagem de 51 endereços é nossa. Ilustrativo: os endereços das carteiras, os valores de cada salto, a cadeia de descascamento, as telas e as mensagens. Este post explica a lavagem no nível em que o FBI e os analistas a descrevem, não como fazê-la. Feito com o Shotloop, meu app gratuito para Mac de explicativos feitos com código, corrigidos uma cena de cada vez.