Inhalt
Kurz gesagt: Am 21. Februar 2025 erbeuteten Hacker, die das FBI Nordkorea zuordnet, in einer einzigen Transaktion rund 401.000 Ether, etwa 1,5 Milliarden Dollar, von der Börse Bybit. Die Geldwäsche lief in drei Schritten. Aufteilen: Binnen zwei Stunden lag der Ether in 50 Wallets und wanderte dann über immer mehr Adressen weiter, nach dem Peel-Chain-Muster, mit dem Lazarus schon früher Geld gewaschen hat. Die Form wechseln: Über Swap-Dienste, meist solche, die THORChain nutzen, wurde aus dem Ether Bitcoin, und nach neun Tagen waren alle 50 Wallets leer. Ab ins Dunkle: Mixer, dann Adressen, die schon Beute aus älteren nordkoreanischen Hacks hielten. Am fünften Tag nannte das FBI Nordkorea und forderte Börsen und Bridges auf, die Adressen zu sperren.
Der Diebstahl: eine Transaktion
Das FBI: „North Korea was responsible for the theft of approximately $1.5 billion USD in virtual assets from cryptocurrency exchange, Bybit, on or about February 21, 2025.“ (Nordkorea war für den Diebstahl virtueller Vermögenswerte im Wert von rund 1,5 Milliarden US-Dollar bei der Kryptobörse Bybit am oder um den 21. Februar 2025 verantwortlich.) Chainalysis beziffert es auf „approximately 401,000 ETH“ (rund 401.000 ETH).
Der Weg hinein führte über Safe{Wallet}, den Multisignatur-Dienst, den Bybit nutzte. Sygnia stellte fest, dass „a macOS workstation belonging to a Safe{Wallet} developer… was compromised on February 4, 2025“ (ein macOS-Arbeitsrechner eines Safe{Wallet}-Entwicklers … am 4. Februar 2025 kompromittiert wurde) und dass in Safes Weboberfläche eingeschleuster Code „an activation condition, set to execute the transaction manipulation only on a specific Bybit's cold wallet“ hatte (eine Aktivierungsbedingung, die die Manipulation der Transaktion nur bei einer bestimmten Cold Wallet von Bybit auslöste). So „the Safe{Wallet} user interface displayed legitimate transaction data while malicious transactions were signed and executed.“ (zeigte die Benutzeroberfläche von Safe{Wallet} legitime Transaktionsdaten an, während bösartige Transaktionen signiert und ausgeführt wurden.)
Schritt 1: aufteilen, dann abschälen
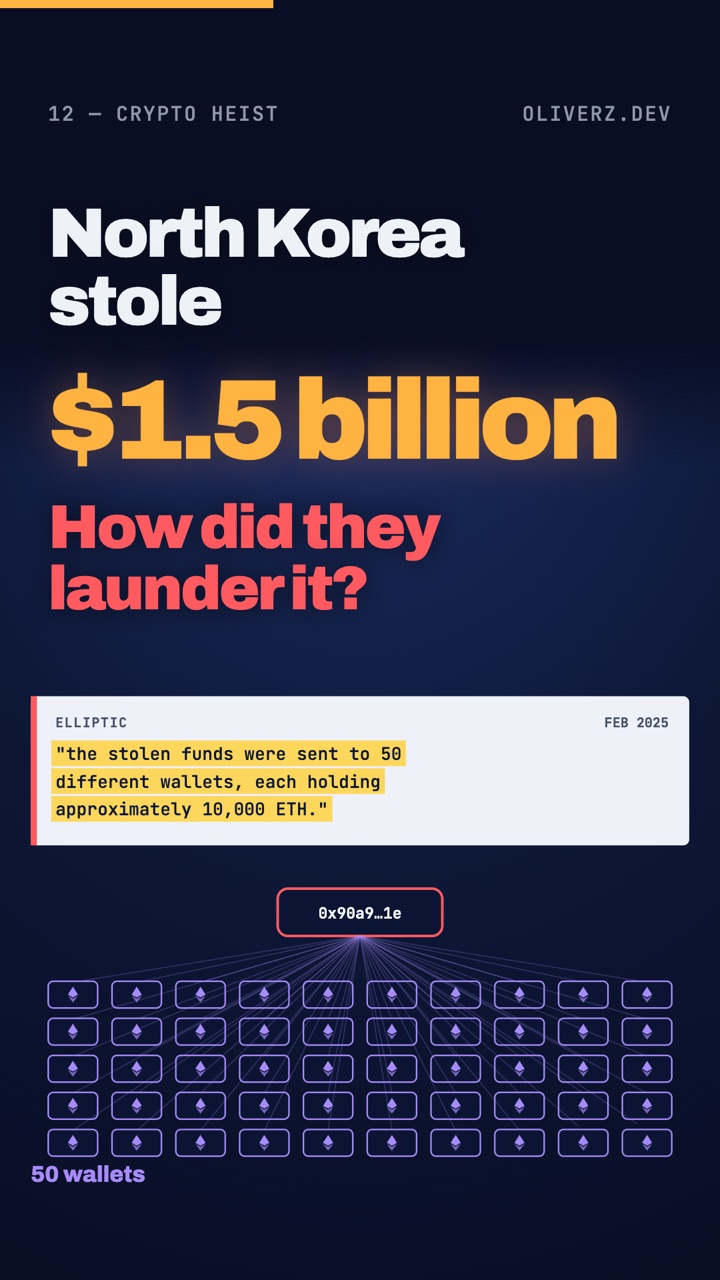
Elliptic: „Within two hours of the theft, the stolen funds were sent to 50 different wallets, each holding approximately 10,000 ETH.“ (Binnen zwei Stunden nach dem Diebstahl wurden die gestohlenen Mittel an 50 verschiedene Wallets geschickt, die jeweils rund 10.000 ETH hielten.)
Dann wird die Spur länger. Eine Peel Chain, in den Worten einer Zusammenfassung von 2020 zu einer Klage des US-Justizministeriums: „a single address begins with a relatively large amount of cryptocurrency. A smaller amount is then "peeled" off this larger amount… and the remainder is transferred to a one-time change address. This process is repeated – potentially hundreds or thousands of times“ (eine einzelne Adresse startet mit einer relativ großen Menge Kryptowährung. Davon wird ein kleinerer Betrag „abgeschält“ … und der Rest an eine Wechselgeldadresse zur einmaligen Verwendung überwiesen. Dieser Vorgang wiederholt sich, möglicherweise Hunderte oder Tausende Male). Es ist eine alte Lazarus-Methode. Chainalysis zu jenem Fall von 2020: „Lazarus collaborated with Tian and Li to launder the stolen cryptocurrency, conducting hundreds of transactions and forming peel chains that further obfuscated the path of funds.“ (Lazarus arbeitete mit Tian und Li zusammen, um die gestohlene Kryptowährung zu waschen, mit Hunderten Transaktionen und Peel Chains, die den Weg der Mittel weiter verschleierten.)
Wir haben keine Quelle gesehen, die eine Peel Chain speziell in den Bybit-Mitteln nachverfolgt; die Kette im Video ist daher illustrativ. Was das FBI sehr wohl sagte: Die gestohlenen Vermögenswerte wurden „dispersed across thousands of addresses on multiple blockchains.“ (über Tausende Adressen auf mehreren Blockchains verteilt.)
Tag 5: das FBI
Am 26. Februar nannte das FBI Nordkorea („FBI refers to this specific North Korean malicious cyber activity as "TraderTraitor"“ (das FBI bezeichnet diese konkrete bösartige Cyberaktivität Nordkoreas als „TraderTraitor“)) und listete die Adressen auf: „The following Ethereum addresses are holding or have held assets from the theft, and are operated by or closely connected to North Korean TraderTraitor actors“ (die folgenden Ethereum-Adressen halten oder hielten Vermögenswerte aus dem Diebstahl und werden von nordkoreanischen TraderTraitor-Akteuren betrieben oder stehen ihnen nahe). Wir zählen 51 davon; die Mitteilung nennt keine Zahl.
Seine Bitte: „FBI encourages private sector entities including RPC node operators, exchanges, bridges, blockchain analytics firms, DeFi services, and other virtual asset service providers to block transactions with or derived from addresses TraderTraitor actors are using to launder the stolen assets.“ (Das FBI ermutigt private Akteure, darunter Betreiber von RPC-Knoten, Börsen, Bridges, Blockchain-Analysefirmen, DeFi-Dienste und andere Anbieter von Dienstleistungen für virtuelle Vermögenswerte, Transaktionen mit Adressen zu sperren, die TraderTraitor-Akteure zum Waschen der gestohlenen Vermögenswerte nutzen, oder Transaktionen, die von diesen Adressen stammen.)
Schritt 2: die Form wechseln
TRM Labs am 3. März: „All of the stolen ETH has now been moved to new addresses, with the vast majority bridged to Bitcoin, mostly via services using THORchain.“ (Das gesamte gestohlene ETH wurde inzwischen auf neue Adressen verschoben, der allergrößte Teil per Bridge zu Bitcoin, meist über Dienste, die THORchain nutzen.) Elliptic liefert die Uhr dazu: Die 50 Wallets „were then emptied one by one over the next nine days. The last of the original 50 wallets holding the stolen funds was emptied on 3rd March.“ (wurden dann in den folgenden neun Tagen eine nach der anderen geleert. Die letzte der ursprünglich 50 Wallets mit den gestohlenen Mitteln wurde am 3. März geleert.)
Schritt 3: ab ins Dunkle
TRM: „We have now entered that second phase and have seen an initial tranche of Bybit's BTC being deposited to mixers including Wasabi and CryptoMixer.“ (Wir sind nun in diese zweite Phase eingetreten und haben gesehen, wie eine erste Tranche von Bybits BTC bei Mixern wie Wasabi und CryptoMixer eingezahlt wurde.) Elliptic: „this bitcoin has now begun to be passed through mixers, to further obfuscate the transaction trail.“ (diese Bitcoin werden inzwischen durch Mixer geleitet, um die Transaktionsspur weiter zu verschleiern.)
Und das Geld stieß zu älterem Geld. Chainalysis: „Funds from the Bybit exploit have also consolidated in addresses holding funds from other known DPRK-linked attacks, providing further evidence that the nation state actors are behind this latest incident.“ (Mittel aus dem Bybit-Angriff haben sich zudem in Adressen gesammelt, die Mittel aus anderen bekannten, Nordkorea zugeordneten Angriffen halten, ein weiterer Beleg dafür, dass die staatlichen Akteure hinter diesem jüngsten Vorfall stehen.)
Dann Bargeld, und was es bezahlt
Der letzte Schritt ist, Krypto in Geld zu verwandeln, das sich ausgeben lässt. Zu den Mustern, die das UN-Expertengremium aufführt, gehört: „Heavy reliance on third party launderers and over-the-counter brokers“ (starke Abhängigkeit von externen Geldwäschern und außerbörslichen Brokern). Und das US-Finanzministerium sanktionierte „a PRC-based OTC virtual currency trader who facilitated the conversion of virtual currency stolen by DPRK actors working with the Lazarus Group to fiat currency.“ (einen in China ansässigen OTC-Händler für virtuelle Währungen, der half, virtuelle Währung, die von mit der Lazarus Group zusammenarbeitenden nordkoreanischen Akteuren gestohlen wurde, in Fiatgeld umzutauschen.)
Wofür? Derselbe UN-Bericht: „A second Member State reported that 40 per cent of the weapons of mass destruction programmes … are funded by illicit cybermeans.“ (Ein zweiter Mitgliedstaat berichtete, dass 40 Prozent der Programme für Massenvernichtungswaffen … mit illegalen Cybermitteln finanziert werden.) Das ist die Zahl eines einzelnen Landes, die dem Gremium mitgeteilt wurde, kein eigener Befund des Gremiums.
Wie es meist anfängt
Nicht mit Code, sondern mit einer Nachricht. Die CISA: „The messages often mimic a recruitment effort and offer high-paying jobs to entice the recipients to download malware-laced cryptocurrency applications“ (die Nachrichten geben sich oft als Anwerbung aus und bieten gut bezahlte Jobs, um die Empfänger dazu zu bringen, mit Schadsoftware versetzte Krypto-Apps herunterzuladen). Zu den Warnzeichen des FBI gehören: „Requests to conduct a 'pre-employment test' or debugging exercise that involves executing … scripts, or GitHub repositories.“ (Aufforderungen zu einem ‚Einstellungstest‘ oder einer Debugging-Übung, bei der … Skripte oder GitHub-Repositorys ausgeführt werden sollen.)
- Führ keinen Code aus, den dir ein Fremder schickt, egal wie gut das Jobangebot ist.
- Lies die Transaktion vor dem Signieren auf dem Gerät selbst, nicht auf der Webseite, die danach gefragt hat.
Quellen
- FBI IC3, North Korea Responsible for $1.5 Billion Bybit Hack, 26. Feb. 2025
- Elliptic, The largest theft in history: following the money trail from the Bybit hack, Feb.–März 2025
- TRM Labs, Bybit hack update: North Korea moves to next stage of laundering, 3. März 2025
- Chainalysis, Collaboration in the wake of record-breaking Bybit theft, 24. Feb. 2025
- Chainalysis, New OFAC sanctions and DOJ complaint for North Korea-linked cryptocurrency laundering scheme, 5. März 2020
- Money Laundering Watch, Two Chinese nationals charged with laundering over $100 million in cryptocurrency for North Korea, 11. März 2020
- Sygnia, Sygnia's investigation into the Bybit hack
- UN-Expertengremium, S/2024/215, 7. März 2024
- US-Finanzministerium, jy1435, 24. Apr. 2023
- CISA, AA22-108A: TraderTraitor; FBI, PSA 240903, 3. Sep. 2024
Das Video ist mit Code animiert, und das Skript entstand mit KI-Unterstützung; jedes Zitat oben ist an seiner Quelle geprüft, und die Zahl von 51 Adressen haben wir selbst gezählt. Illustrativ: die Wallet-Adressen, die Beträge pro Sprung, die Peel Chain, die Bildschirme und die Nachrichten. Dieser Beitrag erklärt die Geldwäsche so weit, wie das FBI und die Analysten sie beschreiben, nicht, wie man sie durchführt. Gemacht mit Shotloop, meiner kostenlosen Mac-App für Erklärvideos aus Code, korrigiert Shot für Shot.