Sommaire
En bref : le 21 février 2025, des pirates que le FBI attribue à la Corée du Nord ont pris environ 401 000 ether, soit à peu près 1,5 milliard de dollars, à la plateforme d’échange Bybit, en une seule transaction. Le blanchiment s’est fait en trois étapes. Fractionner : en deux heures, l’ether était réparti dans 50 portefeuilles, puis il a circulé par de plus en plus d’adresses, à la manière des peel chains déjà utilisées par Lazarus pour blanchir. Changer de forme : via des services d’échange, surtout ceux qui s’appuient sur THORChain, l’ether est devenu du bitcoin, et en neuf jours les 50 portefeuilles étaient vides. Disparaître dans l’ombre : des mixeurs, puis des adresses qui détenaient déjà le butin d’anciens piratages nord-coréens. Au cinquième jour, le FBI a désigné la Corée du Nord et demandé aux plateformes d’échange et aux bridges de bloquer les adresses.
Le vol : une seule transaction
Le FBI : « North Korea was responsible for the theft of approximately $1.5 billion USD in virtual assets from cryptocurrency exchange, Bybit, on or about February 21, 2025. » (La Corée du Nord est responsable du vol d’environ 1,5 milliard de dollars américains en actifs virtuels à la plateforme d’échange de cryptomonnaies Bybit, le 21 février 2025 ou vers cette date.) Chainalysis l’évalue à « approximately 401,000 ETH » (environ 401 000 ETH).
L’accès est passé par Safe{Wallet}, le service multisignature qu’utilisait Bybit. Sygnia a établi qu’« a macOS workstation belonging to a Safe{Wallet} developer… was compromised on February 4, 2025 » (un poste de travail macOS appartenant à un développeur de Safe{Wallet}… a été compromis le 4 février 2025), et que le code implanté dans l’interface web de Safe avait « an activation condition, set to execute the transaction manipulation only on a specific Bybit's cold wallet » (une condition d’activation, réglée pour n’exécuter la manipulation de transaction que sur un cold wallet précis de Bybit). Ainsi, « the Safe{Wallet} user interface displayed legitimate transaction data while malicious transactions were signed and executed. » (l’interface utilisateur de Safe{Wallet} affichait des données de transaction légitimes pendant que des transactions malveillantes étaient signées et exécutées.)
Étape 1 : fractionner, puis éplucher
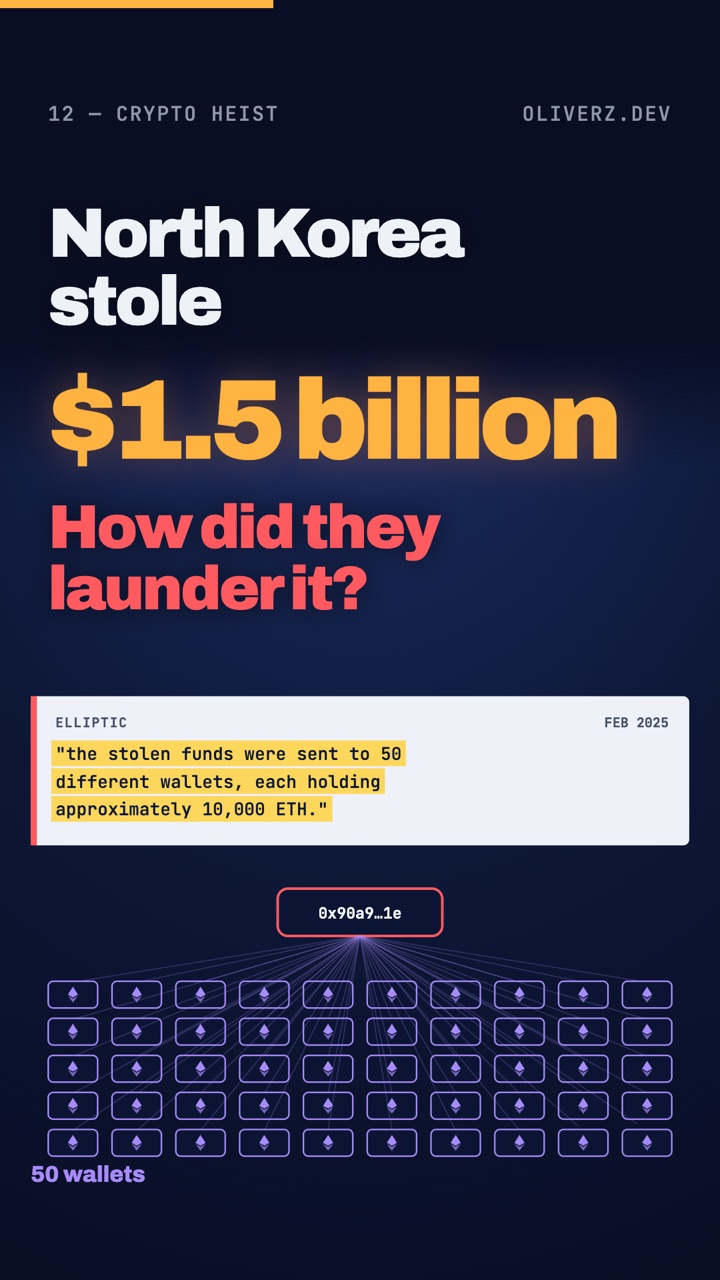
Elliptic : « Within two hours of the theft, the stolen funds were sent to 50 different wallets, each holding approximately 10,000 ETH. » (Dans les deux heures qui ont suivi le vol, les fonds volés ont été envoyés vers 50 portefeuilles différents, contenant chacun environ 10 000 ETH.)
Ensuite, la piste s’allonge. Une peel chain, selon le résumé, publié en 2020, d’une plainte du ministère américain de la Justice : « a single address begins with a relatively large amount of cryptocurrency. A smaller amount is then "peeled" off this larger amount… and the remainder is transferred to a one-time change address. This process is repeated – potentially hundreds or thousands of times » (une seule adresse part d’une quantité relativement importante de cryptomonnaie. Une plus petite quantité est alors « épluchée » de cette grosse somme… et le reste est transféré vers une adresse de rendu à usage unique. Le processus se répète, potentiellement des centaines ou des milliers de fois). C’est une vieille méthode de Lazarus. Chainalysis, sur cette affaire de 2020 : « Lazarus collaborated with Tian and Li to launder the stolen cryptocurrency, conducting hundreds of transactions and forming peel chains that further obfuscated the path of funds. » (Lazarus a collaboré avec Tian et Li pour blanchir la cryptomonnaie volée, en effectuant des centaines de transactions et en formant des peel chains qui brouillaient encore davantage le trajet des fonds.)
Nous n’avons pas vu de source qui retrace une peel chain dans les fonds de Bybit en particulier ; la chaîne de la vidéo est donc illustrative. Ce que le FBI a bien dit : les actifs volés ont été « dispersed across thousands of addresses on multiple blockchains. » (dispersés sur des milliers d’adresses, sur plusieurs blockchains.)
Jour 5 : le FBI
Le 26 février, le FBI a désigné la Corée du Nord (« FBI refers to this specific North Korean malicious cyber activity as "TraderTraitor" » : le FBI appelle cette activité cyber malveillante nord-coréenne précise « TraderTraitor ») et a publié la liste des adresses : « The following Ethereum addresses are holding or have held assets from the theft, and are operated by or closely connected to North Korean TraderTraitor actors » (les adresses Ethereum suivantes détiennent ou ont détenu des actifs issus du vol, et sont exploitées par des acteurs nord-coréens de TraderTraitor ou étroitement liées à eux). Nous en comptons 51 ; l’avis ne donne pas de nombre.
Sa demande : « FBI encourages private sector entities including RPC node operators, exchanges, bridges, blockchain analytics firms, DeFi services, and other virtual asset service providers to block transactions with or derived from addresses TraderTraitor actors are using to launder the stolen assets. » (Le FBI encourage les acteurs du secteur privé, dont les opérateurs de nœuds RPC, les plateformes d’échange, les bridges, les sociétés d’analyse de blockchain, les services DeFi et les autres prestataires de services sur actifs virtuels, à bloquer les transactions avec les adresses que les acteurs de TraderTraitor utilisent pour blanchir les actifs volés, ou issues de ces adresses.)
Étape 2 : changer de forme
TRM Labs, le 3 mars : « All of the stolen ETH has now been moved to new addresses, with the vast majority bridged to Bitcoin, mostly via services using THORchain. » (Tout l’ETH volé a désormais été déplacé vers de nouvelles adresses, et la grande majorité a été passée sur Bitcoin, surtout via des services qui utilisent THORchain.) Elliptic ajoute la chronologie : les 50 portefeuilles « were then emptied one by one over the next nine days. The last of the original 50 wallets holding the stolen funds was emptied on 3rd March. » (ont ensuite été vidés un par un au cours des neuf jours suivants. Le dernier des 50 portefeuilles d’origine contenant les fonds volés a été vidé le 3 mars.)
Étape 3 : disparaître dans l’ombre
TRM : « We have now entered that second phase and have seen an initial tranche of Bybit's BTC being deposited to mixers including Wasabi and CryptoMixer. » (Nous sommes maintenant entrés dans cette deuxième phase et avons vu une première tranche des BTC de Bybit déposée dans des mixeurs, dont Wasabi et CryptoMixer.) Elliptic : « this bitcoin has now begun to be passed through mixers, to further obfuscate the transaction trail. » (ces bitcoins ont désormais commencé à passer par des mixeurs, pour brouiller encore davantage la piste des transactions.)
Et l’argent a rejoint de l’argent plus ancien. Chainalysis : « Funds from the Bybit exploit have also consolidated in addresses holding funds from other known DPRK-linked attacks, providing further evidence that the nation state actors are behind this latest incident. » (Les fonds issus de l’attaque contre Bybit se sont aussi regroupés dans des adresses qui détiennent des fonds provenant d’autres attaques connues liées à la Corée du Nord, ce qui prouve un peu plus que ces acteurs étatiques sont derrière ce dernier incident.)
Puis de l’argent liquide, et ce qu’il finance
La dernière étape consiste à transformer la crypto en argent qu’on peut dépenser. Parmi les schémas que relève le Groupe d’experts de l’ONU : « Heavy reliance on third party launderers and over-the-counter brokers » (un recours massif à des blanchisseurs tiers et à des courtiers de gré à gré). Et le Trésor américain a sanctionné « a PRC-based OTC virtual currency trader who facilitated the conversion of virtual currency stolen by DPRK actors working with the Lazarus Group to fiat currency. » (un négociant de gré à gré en monnaie virtuelle basé en Chine, qui a facilité la conversion en monnaie fiduciaire de monnaie virtuelle volée par des acteurs nord-coréens travaillant avec le groupe Lazarus.)
Pour financer quoi ? Le même rapport de l’ONU : « A second Member State reported that 40 per cent of the weapons of mass destruction programmes … are funded by illicit cybermeans. » (Un deuxième État Membre a indiqué que 40 % des programmes d’armes de destruction massive… sont financés par des moyens cyber illicites.) C’est le chiffre d’un seul pays communiqué au Groupe, pas une conclusion du Groupe lui-même.
Comment ça commence d’habitude
Pas par du code, par un message. La CISA : « The messages often mimic a recruitment effort and offer high-paying jobs to entice the recipients to download malware-laced cryptocurrency applications » (les messages imitent souvent une démarche de recrutement et proposent des emplois bien payés pour inciter les destinataires à télécharger des applications de cryptomonnaie truffées de logiciels malveillants). Parmi les signaux d’alerte du FBI : « Requests to conduct a 'pre-employment test' or debugging exercise that involves executing … scripts, or GitHub repositories. » (Des demandes de passer un “test de préembauche” ou un exercice de débogage qui implique d’exécuter… des scripts ou des dépôts GitHub.)
- N’exécutez pas le code qu’un inconnu vous envoie, aussi belle que soit l’offre d’emploi.
- Avant de signer, lisez la transaction sur l’appareil lui-même, pas sur la page web qui l’a demandée.
Sources
- FBI IC3, North Korea Responsible for $1.5 Billion Bybit Hack, 26 févr. 2025
- Elliptic, The largest theft in history: following the money trail from the Bybit hack, févr.–mars 2025
- TRM Labs, Bybit hack update: North Korea moves to next stage of laundering, 3 mars 2025
- Chainalysis, Collaboration in the wake of record-breaking Bybit theft, 24 févr. 2025
- Chainalysis, New OFAC sanctions and DOJ complaint for North Korea-linked cryptocurrency laundering scheme, 5 mars 2020
- Money Laundering Watch, Two Chinese nationals charged with laundering over $100 million in cryptocurrency for North Korea, 11 mars 2020
- Sygnia, Sygnia's investigation into the Bybit hack
- Groupe d’experts de l’ONU, S/2024/215, 7 mars 2024
- Trésor américain, jy1435, 24 avr. 2023
- CISA, AA22-108A: TraderTraitor ; FBI, PSA 240903, 3 sept. 2024
La vidéo est animée en code et le script a été écrit avec l’aide de l’IA ; chaque citation ci-dessus est vérifiée dans sa source, et le décompte de 51 adresses est le nôtre. Illustratif : les adresses de portefeuilles, les montants à chaque saut, la peel chain, les écrans et les messages. Cet article explique le blanchiment au niveau où le FBI et les analystes le décrivent, pas comment le faire. Réalisée avec Shotloop, mon app Mac gratuite pour faire des vidéos explicatives en code, corrigées un plan à la fois.